گزارشی تازه نشان میدهد پلیس شاید بتواند یکی از قدرتمندترین قابلیتهای امنیتی iOS را دور بزند.
این موضوع از طریق ویدیویی متعلق به سازنده دستگاه GrayKey مطرح شده است. این اتفاق پیامدهای نگرانکنندهای برای حریم خصوصی دادههای کاربران دارد.
شرکتی که با نهادهای انتظامی همکاری دارد، مدعی شده راهی برای عبور از یکی از قابلیتهای اصلی امنیتی iOS پیدا کرده است؛ قابلیتی که از استخراج اطلاعات حساس آیفون بدون اجازه کاربر جلوگیری میکند. چنین پیشرفتی میتواند به معنای عقبگرد در زمینه حریم خصوصی کاربران و حفاظت از دادههای شخصی باشد.
بر اساس گزارشی از رسانه ۴۰۴ مدیا، شرکت مگنت فورنزیکس، سازنده دستگاه GrayKey که پلیس از آن برای باز کردن قفل آیفونها استفاده میکند، راهکار تازهای ابداع کرده که به هر فردی دارای GrayKey اجازه میدهد از قابلیت Inactivity Reboot اپل عبور نماید و دسترسیهای بیشتری به اطلاعات دستگاه داشته باشد. طبق تاریخ درجشده روی ویدیویی که ۴۰۴ مدیا مشاهده کرده، این روش دستکم از اوایل سال ۲۰۲۵ مورد استفاده قرار گرفته است.
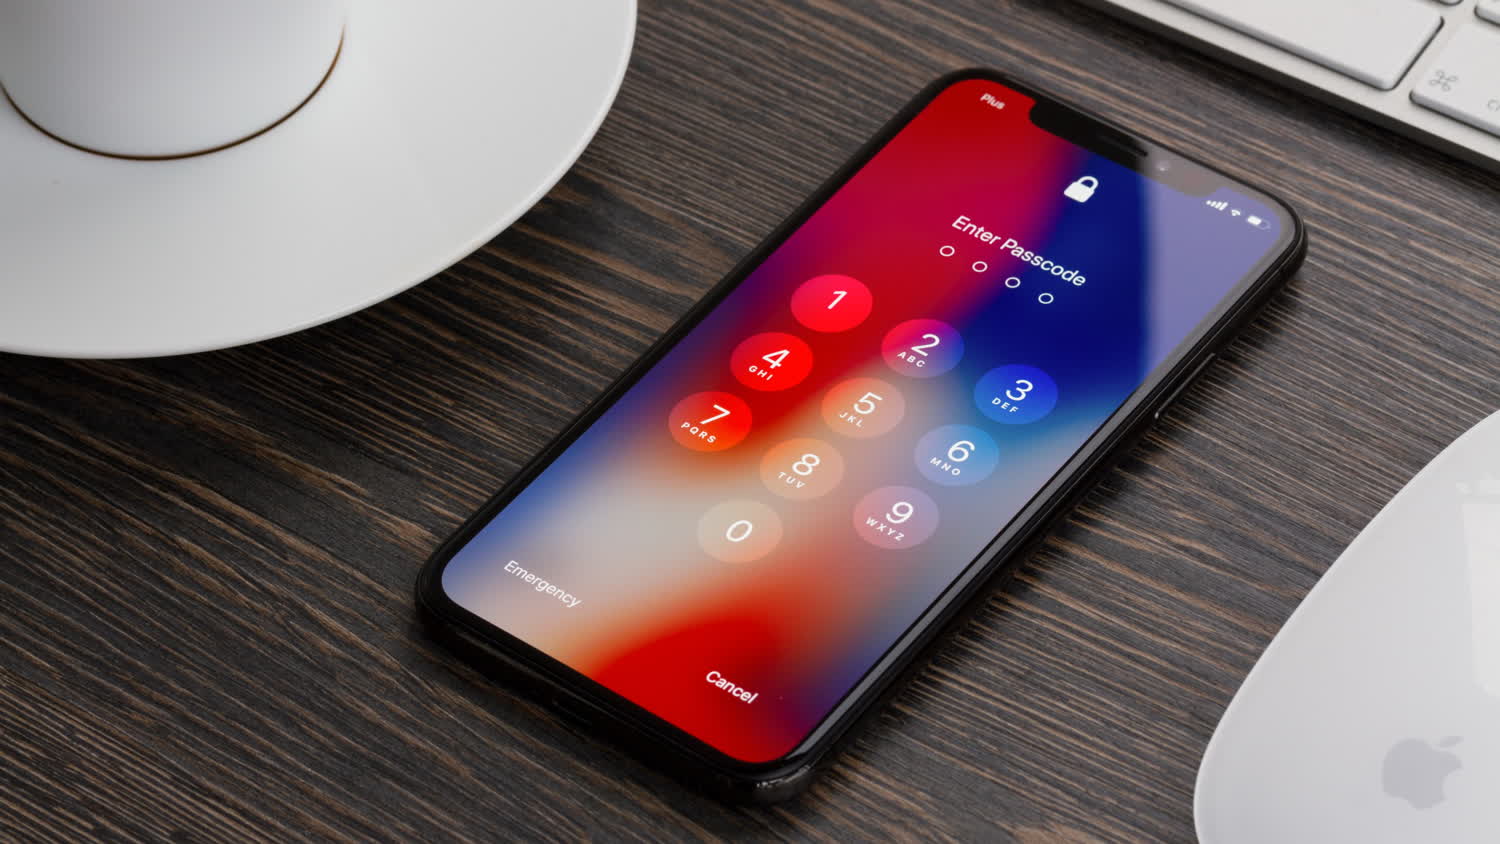
قابلیت Inactivity Reboot در iOS زمانی که آیفون به مدت ۷۲ ساعت باز نشده باشد، دستگاه را به شکل خودکار راهاندازی مجدد میکند. پس از این فرایند، آیفون وارد وضعیت امنیتیتری با نام Before First Unlock یا BFU میشود. در این وضعیت، بخشی از اطلاعات حساس با کلیدهای رمزنگاری محافظت میشوند و این کلیدها تا زمان وارد کردن رمز عبور دستگاه در دسترس قرار نمیگیرند. پس از ورود کاربر به دستگاه، آیفون وارد وضعیت کمامنیتتری به نام After First Unlock یا AFU خواهد شد.
در ویدیویی که ۴۰۴ مدیا به آن دست یافته، مگنت فورنزیکس ادعا میکند دستگاه تازهای با نام GrayKey Preserve ساخته که میتواند آیفون را در وضعیت AFU ثابت نگه دارد. ظاهراً حتی پس از راهاندازی دوباره آیفون نیز این وضعیت حفظ خواهد شد. باقی ماندن دستگاه در این حالت، دسترسی GrayKey به دادهها را آسانتر میکند، زیرا اطلاعات در AFU به اندازه حالت BFU با قدرت رمزنگاری نمیشوند.
علاوه بر این، GrayKey Preserve و قابلیتی مرتبط با نسخه معمولی GrayKey با نام Evidence Preservation Mode میتوانند اطلاعاتی را بازیابی کنند که iOS پس از گذشت مدت مشخصی به صورت خودکار حذف میکند. این موارد شامل دادههای مکانی، پیامهای iMessage و تصاویر حذفشده هستند.
مگنت فورنزیکس در ویدیوی افشاشده میگوید:
ما قادر خواهیم بود این دادهها را برای مدت نامحدود حفظ کنیم.
ویدیوی منتشرشده جزئیات فنی راهکار مگنت فورنزیکس را آشکار نکرد، اما یکی از کارکنان این شرکت اشاره کرده که فعال کردن حالت Airplane Mode و جلوگیری از ارسال و دریافت امواج رادیویی، از جمله وایفای، بلوتوث و شبکه تلفن همراه، ممکن است در این روش نقش داشته باشد.
جیسکا کلاسن، کارشناس امنیت، نیز به ۴۰۴ مدیا گفته است GrayKey جدید شاید ساعت داخلی iOS را دستکاری کند؛ به این معنا که برای نیروهای پلیس زمان را کندتر نشان دهد یا حتی حرکت ساعت را کاملاً متوقف کند. چنین روشی میتواند برای مدت نامحدود مانع اجرای Inactivity Reboot و فرایندهای خودکار حذف اطلاعات در iOS شود.
موضع اپل درباره امنیت آیفون
اپل به دلیل امنیت دستگاههایش و موضع سختگیرانه در برابر تضعیف حفاظتهای کاربران شهرت دارد. این شرکت اعلام کرده به درخواستهای قانونی پلیس پاسخ میدهد، اما همزمان برای جلوگیری از دسترسی ابزارهایی مانند GrayKey به اطلاعات آیفون نیز تلاش کرده است. اپل همچنین در برابر درخواستهای نهادهای انتظامی برای ایجاد یک درِ پشتی در سیستمعاملهایش مقاومت کرده؛ قابلیتی که پلیس میتواند از آن برای دسترسی به دستگاهها استفاده کند.

اپل درباره دلیل مخالفت خود با چنین درخواستهایی استدلال کرده که درِ پشتیای وجود ندارد که فقط افراد خوب بتوانند از آن استفاده کنند. هر نقص نرمافزاری میتواند توسط هکرها، مزاحمان، سارقان هویت و دیگر افراد مخرب مورد سوءاستفاده قرار گیرد. با توجه به حجم عظیم اطلاعات خصوصی موجود در میلیاردها آیفون در سراسر جهان، از جزئیات کارتهای بانکی و سوابق پزشکی گرفته تا تصاویر شخصی، اپل چنین خطری را بسیار جدی میداند و حاضر نیست آن را بپذیرد.
از سوی دیگر، گزارشها نشان میدهند ابزارهایی مانند GrayKey در برخی کشورهای اقتدارگرا و همچنین از سوی دولتهای متخاصم در نقاط مختلف جهان برای محدود کردن آزادی بیان و تحت فشار قرار دادن منتقدان مورد استفاده قرار گرفتهاند. اپل به دلیل امتیازهایی که در کشورهایی مانند چین و روسیه به دولتهای سرکوبگر داده، بارها مورد انتقاد قرار گرفته است، اما ایجاد یک درِ پشتی در iOS برای چنین دولتهایی ظاهراً خط قرمزی جدیتر برای شرکت تحت مدیریت جان ترنوس محسوب میشود.
اپل در گذشته برای برطرف کردن آسیبپذیریهایی که مگنت فورنزیکس و رقبای آن مورد استفاده قرار دادهاند، با سرعت عمل کرده. گزارش ۴۰۴ مدیا احتمالاً زنگ خطر را در مقر اپل در کوپرتینو به صدا درآورده و تلاش فوری برای ارائه یک راهکار امنیتی را به دنبال داشته است. با این حال، اینکه این آسیبپذیری دستکم از اوایل سال ۲۰۲۵ به شکل فعال مورد بهرهبرداری قرار گرفته، میتواند برای افراد داخل و خارج از اپل خبر نگرانکنندهای باشد.